Usuários e papéis
Administração › Usuários e papéis (permissão users.manage), com três abas.
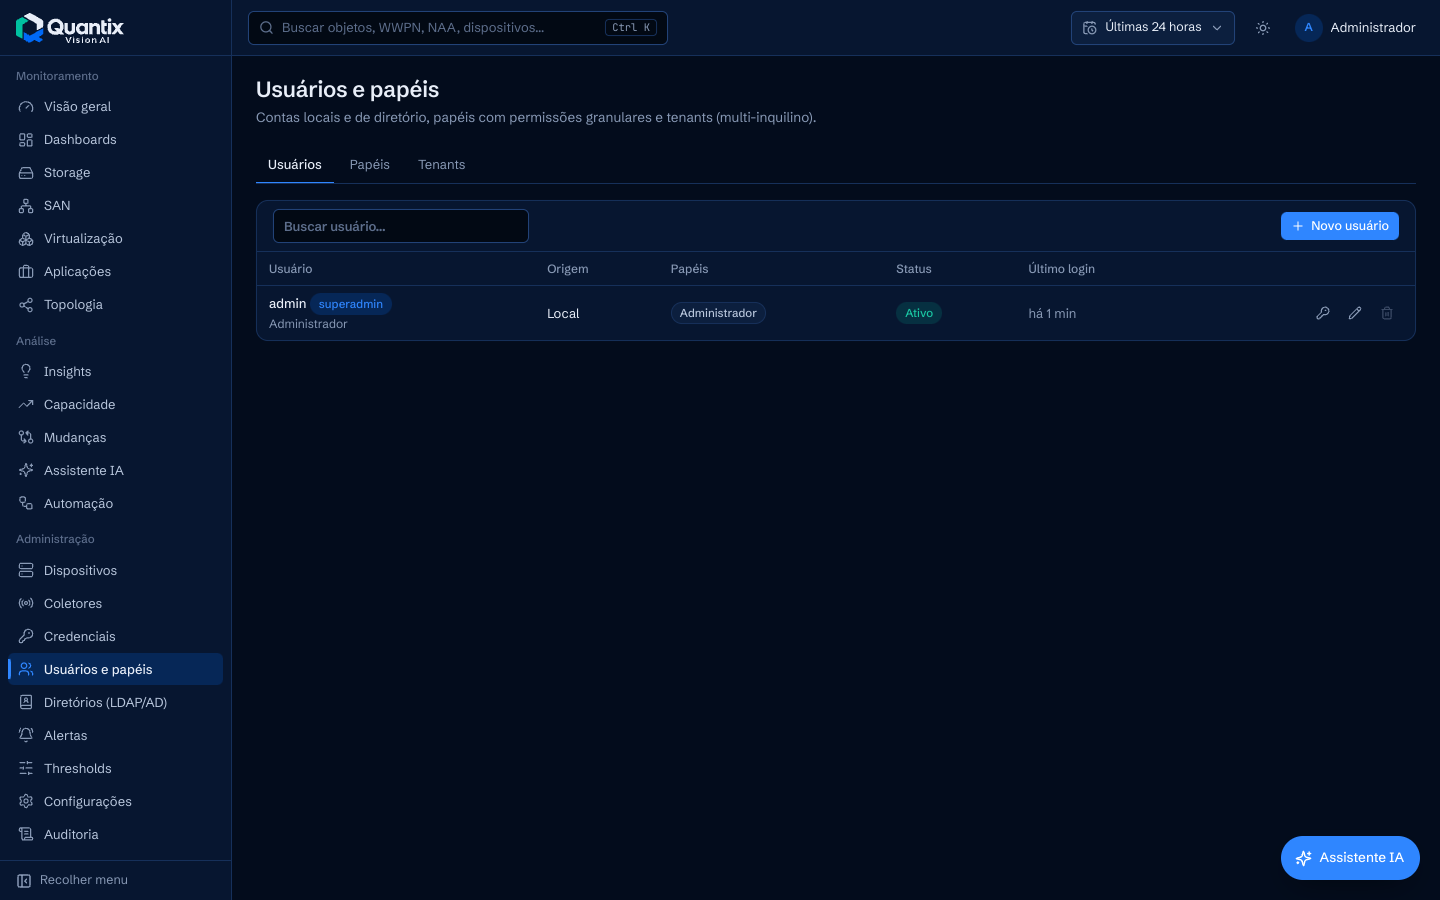
Usuários
| Campo | Observações |
|---|---|
| Usuário | letras, números, _ . @ -. Único |
| Nome de exibição, e-mail | — |
| Senha | vazio gera senha temporária (exibida uma vez) e exige troca no próximo login. Respeita security.password_min_length |
| Papéis atribuídos manualmente | um ou mais pares papel + tenant (tenant vazio = global) |
| Conta ativa | inativo = não autentica (inclusive tokens de API do usuário) |
| Exigir troca de senha no próximo login | — |
| Superadministrador | acesso irrestrito. Só um superadministrador pode conceder |
Ações por usuário: Desbloquear (após tentativas inválidas), Redefinir senha (gera senha
temporária e exige troca), Editar, Excluir (não é possível excluir a si mesmo nem o último
superadministrador ativo). A coluna Origem indica local ou ldap. Usuários de diretório não
têm senha local, e seus papéis de origem diretório são ressincronizados a cada login.
Papéis
Papéis padrão (imutáveis): Administrador (todas), Operador, Analista,
Visualizador (permissões de cada um). Crie papéis
personalizados escolhendo permissões, por exemplo “Aprovador de mudanças” só com view e
automation.approve, para separar quem solicita de quem aprova.
Tenants
Separação lógica por cliente, unidade de negócio ou ambiente: nome, identificador (slug)
(minúsculas, números e hífen; não muda depois de criado), fuso horário e descrição. Deve existir
pelo menos um tenant. O tenant inicial é Padrão (default). Veja Multi-tenant.