Diretórios (LDAP / AD / FreeIPA)
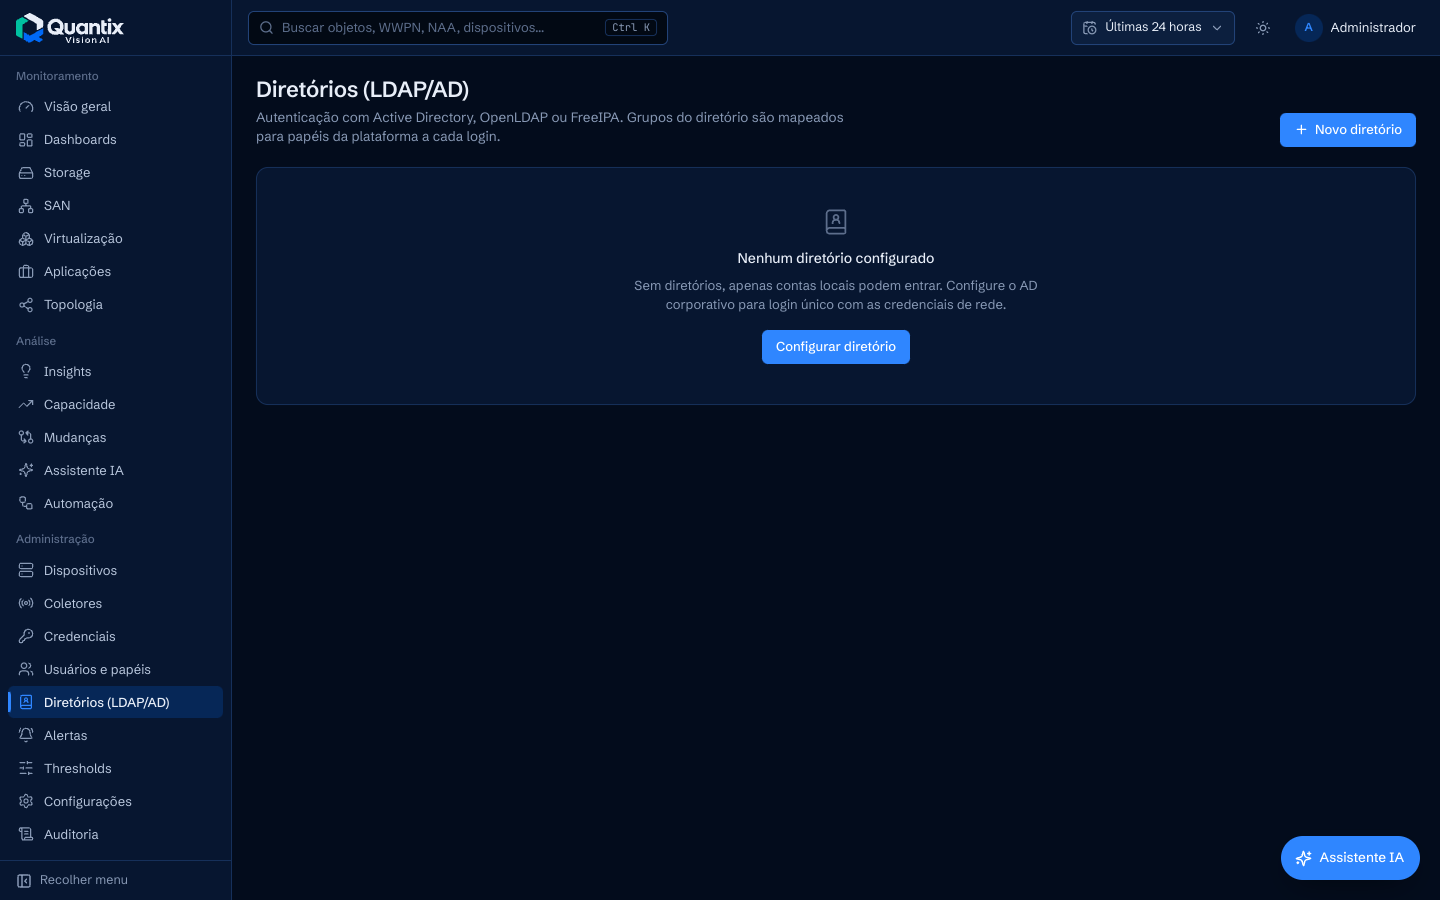
Administração › Diretórios (LDAP/AD) (permissão directories.manage). Vários diretórios são
tentados na ordem de prioridade (menor primeiro) quando o login está em modo Automático.
Campos
| Campo | Descrição |
|---|---|
| Tipo (preset) | ad, openldap ou freeipa. Define o filtro e o atributo de login padrão |
| Servidores | um ou mais hosts, tentados em ordem (failover) |
| Porta / Segurança | LDAPS (636, padrão), StartTLS (389) ou nenhuma (389, não recomendado) |
| Validar certificado / CA (PEM) | com CA interna, cole o certificado da CA raiz/intermediária |
| Bind DN / senha | conta de serviço somente leitura (senha cifrada; vazio mantém a atual) |
| Base DN | raiz da busca de usuários e grupos |
| Filtro de usuário | precisa conter {username} (escapado automaticamente) |
| Atributos | login, nome, e-mail, grupos (memberOf) |
| Resolver grupos aninhados | no AD usa LDAP_MATCHING_RULE_IN_CHAIN (1.2.840.113556.1.4.1941) |
| Mapeamento grupo → papel (+ tenant) | DN completo do grupo, ou só o CN |
| Papel padrão | aplicado quando nenhum grupo do usuário está mapeado (sem ele, o login é recusado com “nenhum grupo do usuário está mapeado para um papel”) |
| Criar usuário automaticamente no primeiro login | sem isso, o usuário precisa existir antes (origem ldap) |
| Timeout | 2–60 s por operação |
O botão Testar faz o bind da conta de serviço e, informando um usuário de teste, verifica se o filtro o encontra e lista os grupos diretos.
Exemplos
| Campo | Valor |
|---|---|
| Servidores | dc01.empresa.local, dc02.empresa.local |
| Segurança / porta | LDAPS / 636 |
| Bind DN | CN=svc-quantix,OU=Servicos,DC=empresa,DC=local |
| Base DN | DC=empresa,DC=local |
| Filtro (padrão) | (&(objectClass=user)(sAMAccountName={username})) |
| Filtro restrito a um grupo | (&(objectClass=user)(sAMAccountName={username})(memberOf:1.2.840.113556.1.4.1941:=CN=GRP-Quantix,OU=Grupos,DC=empresa,DC=local)) |
| Login com UPN | (&(objectClass=user)(userPrincipalName={username})) |
| Atributo de login | sAMAccountName |
| Mapeamento | CN=GRP-Storage-Admins,OU=Grupos,DC=empresa,DC=local → Administrador; CN=GRP-NOC,OU=Grupos,DC=empresa,DC=local → Visualizador |
| Campo | Valor |
|---|---|
| Servidores | ldap1.empresa.local |
| Segurança / porta | StartTLS / 389 |
| Bind DN | cn=quantix,ou=services,dc=empresa,dc=local |
| Base DN | dc=empresa,dc=local |
| Filtro (padrão) | (&(objectClass=inetOrgPerson)(uid={username})) |
| Atributo de grupos | memberOf (requer o overlay memberof) |
| Mapeamento | cn=storage-admins,ou=groups,dc=empresa,dc=local → Operador |
| Campo | Valor |
|---|---|
| Servidores | ipa1.empresa.local, ipa2.empresa.local |
| Segurança / porta | LDAPS / 636 (CA do IPA em /etc/ipa/ca.crt) |
| Bind DN | uid=svc-quantix,cn=sysaccounts,cn=etc,dc=empresa,dc=local |
| Base DN | cn=accounts,dc=empresa,dc=local |
| Filtro (padrão) | (&(objectClass=posixAccount)(uid={username})) |
| Mapeamento | cn=storage,cn=groups,cn=accounts,dc=empresa,dc=local → Analista |
Grupos aninhados fora do AD
A resolução recursiva via regra de correspondência é específica do Active Directory. No
OpenLDAP e no FreeIPA vale o que o servidor devolve em memberOf (o FreeIPA já inclui a
associação indireta).
Problemas comuns estão em Troubleshooting › Autenticação.